Keamanan Jaringan Komputer Kelas XII: Firewall Packet Filtering, IDS/IPS Snort, Anti-DDoS, Port Hardening & VPN WireGuard
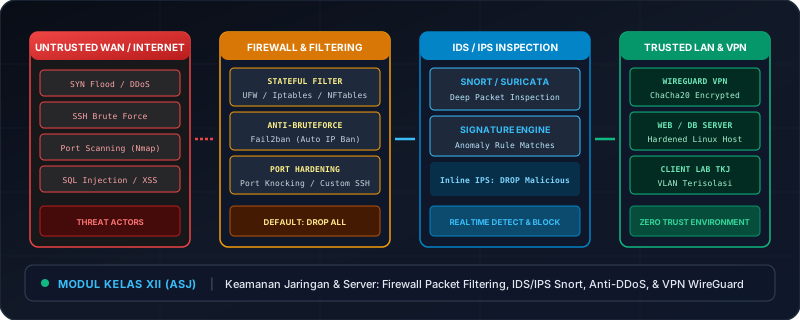
1. Kompetensi Dasar & Tujuan Pembelajaran
Modul ini disusun untuk mata pelajaran Administrasi Sistem Jaringan (ASJ) jenjang SMK Kelas XII (Fase F - Konsentrasi Keahlian Teknik Komputer dan Jaringan).
Setelah mempelajari modul ini secara komprehensif, peserta didik diharapkan mampu:
- Menjelaskan prinsip dasar keamanan jaringan komputer berdasarkan model CIA Triad (Confidentiality, Integrity, Availability) dan arsitektur Defense-in-Depth.
- Membedakan cara kerja Packet Filtering Firewall, Stateful Inspection Firewall, dan Application Layer Firewall (Next-Gen Firewall / WAF).
- Mengonfigurasi firewall host berbasis Linux menggunakan UFW (Uncomplicated Firewall) dan sintaks tabel Iptables / NFTables.
- Menganalisis cara kerja sistem deteksi dan pencegahan intrusi (IDS / IPS) menggunakan Snort atau Suricata berbasis pencocokan pola (Signature-based detection).
- Mengimplementasikan sistem pertahanan otomatis terhadap serangan brute-force login SSH menggunakan Fail2ban dan teknik Port Knocking.
- Mengonfigurasi saluran komunikasi terenkripsi antar cabang/klien menggunakan protokol Virtual Private Network (VPN) WireGuard modern.
2. Prinsip Dasar Keamanan Jaringan & CIA Triad
Keamanan jaringan (Network Security) bukan sekadar memasang antivirus atau mengaktifkan password, melainkan proses berkelanjutan untuk melindungi integritas, kerahasiaan, dan ketersediaan data dari akses tanpa izin.
                  [ CONFIDENTIALITY ]
                  (Kerahasiaan Data)
                         /   \
                        /     \
                       /       \
     [ INTEGRITY ] ------------- [ AVAILABILITY ]
(Keutuhan Data) (Ketersediaan Sistem)- Confidentiality (Kerahasiaan): Memastikan data sensitif (seperti password, database siswa, dan konfigurasi server) hanya dapat dibaca oleh pihak yang memiliki wewenang sah. Diterapkan melalui algoritma enkripsi modern (AES-256, ChaCha20, TLS/SSL) dan pembatasan hak akses (least privilege).
- Integrity (Keutuhan Data): Menjamin bahwa data yang dikirimkan atau disimpan tidak mengalami perubahan, manipulasi, atau kerusakan di tengah jalan oleh pihak ketiga (serangan Man-in-the-Middle). Diterapkan melalui fungsi cryptographic hash (SHA-256, HMAC) dan tanda tangan digital (Digital Signatures).
- Availability (Ketersediaan): Memastikan sistem, layanan web, dan infrastruktur jaringan selalu dapat diakses secara andal oleh pengguna yang sah kapanpun dibutuhkan. Ancaman terbesar terhadap ketersediaan adalah serangan DDoS (Distributed Denial of Service) yang membanjiri kapasitas bandwidth dan CPU server.
3. Arsitektur & Mekanisme Kerja Firewall
Firewall adalah garda pertahanan terdepan yang memeriksa setiap paket data yang melintasi antarmuka jaringan dan memutuskan apakah paket tersebut diizinkan lewat (ACCEPT), ditolak dengan pemberitahuan (REJECT), atau dibuang tanpa respons (DROP) berdasarkan aturan (ruleset) yang telah ditentukan.
Evolusi Teknologi Firewall:
- Packet Filtering (Stateless Firewall):
- Memeriksa paket secara terisolasi pada Layer 3 (Network - IP Source/Destination) dan Layer 4 (Transport - Port TCP/UDP).
- Cepat dan ringan, namun tidak mengingat status koneksi sebelumnya.
- Stateful Packet Inspection (SPI Firewall):
- Melacak status koneksi yang sedang berlangsung menggunakan tabel state (conntrack):
NEW,ESTABLISHED,RELATED, danINVALID. - Jika komputer klien diizinkan membuka koneksi keluar (misal browsing ke web port 80), maka paket balasan dari web server secara otomatis diizinkan masuk kembali karena berstatus
ESTABLISHED,RELATED.
- Application / Next-Generation Firewall (WAF / NGFW):
- Mampu melakukan inspeksi hingga Layer 7 (Application Layer) untuk mendeteksi serangan SQL Injection, Cross-Site Scripting (XSS), dan payload berbahaya di dalam protokol HTTP/HTTPS.
[ KLIEN INTERNET ] ---> [ FIREWALL (UFW/Iptables) ] ---> [ IDS/IPS (Snort) ] ---> [ LINUX WEB/DB SERVER ]
                          - Cek IP & Port                 - Deep Packet Inspect      - Port 80, 443, 2222
                          - Block Brute Force             - Deteksi Serangan         - Layanan Terlindungi
4. Deteksi & Pencegahan Intrusi: IDS vs IPS (Snort & Suricata)
Meskipun firewall dapat memblokir port yang tidak diizinkan, firewall standar tidak dapat memeriksa isi payload di dalam port yang dibuka (misalnya port 80 HTTP dan port 443 HTTPS). Untuk mendeteksi serangan yang menyusup di dalam lalu lintas resmi, dibutuhkan sistem IDS/IPS.
| Parameter | Intrusion Detection System (IDS) | Intrusion Prevention System (IPS) |
|---|---|---|
| Posisi Jaringan | Passive / Out-of-band (Menerima salinan paket via SPAN port) | Inline / In-line (Paket data wajib melewati sensor IPS) |
| Tindakan Utama | Menganalisis, mencatat log, dan mengirim Peringatan / Alert | Menganalisis, mencatat log, dan LANGSUNG MEMBLOKIR (DROP) |
| Dampak Kegagalan | Jika sensor mati, lalu lintas jaringan tetap mengalir normal | Jika sensor hang/crash, lalu lintas jaringan dapat terputus |
| Perangkat Lunak | Snort (Mode NIDS), Zeek (Bro), Suricata (Passive) | Snort (Mode Inline / NFQ), Suricata (IPS Mode) |
Contoh Aturan (Rule Syntax) Snort:
# Mendeteksi dan memblokir upaya pemindaian port TCP SYN scan
alert tcp any any -> $HOME_NET any (flags: S; msg:"TERDETEKSI: Potensi TCP Port Scan via Nmap"; sid:1000001; rev:1;)

# Mendeteksi upaya eksekusi remote command injection
drop tcp any any -> $HTTP_SERVERS 80 (content:"/bin/sh"; nocase; msg:"BAHAYA: Remote Shell Command Injection Dicegah!"; sid:1000002; rev:1;)
5. Mitigasi Serangan Siber: Fail2ban & Port Hardening
A. Pertahanan Otomatis Terhadap Brute-Force: Fail2ban
Layanan SSH (port 22) di internet secara konstan dipindai oleh ribuan bot otomatis yang mencoba menebak username dan password (Dictionary Attack / Brute Force).
Fail2ban bekerja dengan memantau log sistem secara real-time (misalnya /var/log/auth.log pada Debian/Ubuntu). Jika terdeteksi IP tertentu gagal login sebanyak batas yang ditentukan (misal 5 kali gagal dalam 10 menit), Fail2ban akan secara dinamis menyuntikkan aturan baru ke Iptables untuk memblokir IP tersebut selama waktu tertentu (misal 24 jam atau permanen).
B. Port Hardening & Port Knocking
- Mengubah Port Default SSH: Mengubah port 22 ke port tinggi yang tidak standar (misal port
2222atau43222). - Port Knocking: Metode menyembunyikan port sensitif di balik firewall secara tertutup rapat (
CLOSED). Port baru akan dibuka secara otomatis oleh firewall HANYA jika klien mengirimkan urutan paket "ketukan" rahasia ke port-port tertentu terlebih dahulu (misalnya: ketuk port 7000 TCP -> 8000 TCP -> 9000 TCP).
6. Enkripsi Saluran Komunikasi: Virtual Private Network (VPN)
VPN menciptakan terowongan terenkripsi (Encrypted Virtual Tunnel) yang aman melintasi jaringan internet publik yang tidak aman. Seluruh data yang dikirimkan dienkripsi dari ujung ke ujung (end-to-end encryption), sehingga pihak penyerang yang berada di jaringan publik (misalnya di WiFi kafe/sekolah) tidak dapat menyadap isi komunikasi (packet sniffing).
[ KLIEN REMOTE / LAPTOP ] === (Enkripsi ChaCha20-Poly1305) ===> [ GATEWAY VPN WIREGUARD ] ---> [ SERVER LOKAL LAB ]Keunggulan WireGuard Dibandingkan OpenVPN / IPsec:
- Performa Tinggi & Latensi Sangat Rendah: Berjalan langsung di dalam kernel Linux (in-kernel execution), menghasilkan throughput mendekati kecepatan maksimal koneksi fisik.
- Basis Kode Ramping (Clean Codebase): WireGuard hanya memiliki ~4.000 baris kode (dibandingkan OpenVPN yang memiliki >100.000 baris kode), sehingga permukaan celah keamanan (attack surface) jauh lebih kecil dan mudah diaudit.
- Kriptografi Modern: Menggunakan kurva Curve25519 untuk pertukaran kunci, ChaCha20 untuk enkripsi simetris, dan Poly1305 untuk autentikasi pesan data.
7. Praktikum Laboratorium ASJ: Hardening Server Linux, UFW, Fail2ban & WireGuard
Skenario Praktikum:
Sebuah server Debian 12 di laboratorium ASJ difungsikan sebagai web server produksi. Teknisi bertugas melakukan hardening keamanan: mengaktifkan firewall stateful UFW, memasang Fail2ban untuk proteksi brute force SSH, serta mengonfigurasi VPN WireGuard untuk akses remote manajemen aman.
Langkah 1: Instalasi Paket Keamanan
sudo apt update && sudo apt upgrade -y
sudo apt install ufw fail2ban wireguard iptables-persistent -y
Langkah 2: Konfigurasi Firewall UFW
# Set aturan dasar: Tolak semua paket masuk, Izinkan semua paket keluar
sudo ufw default deny incoming
sudo ufw default allow outgoing

# Izinkan port SSH kustom (misal port 2222) dan port web server
sudo ufw allow 2222/tcp comment 'SSH Custom Management'
sudo ufw allow 80/tcp comment 'HTTP Web Server'
sudo ufw allow 443/tcp comment 'HTTPS Secure Web'

# Izinkan port VPN WireGuard (UDP)
sudo ufw allow 51820/udp comment 'WireGuard VPN Tunnel'

# Aktifkan Firewall UFW
sudo ufw enable
sudo ufw status verbose
Langkah 3: Konfigurasi Proteksi Brute-Force Fail2ban
Buat salinan konfigurasi lokal agar tidak tertimpa saat pembaruan paket:
sudo cp /etc/fail2ban/jail.conf /etc/fail2ban/jail.local
sudo nano /etc/fail2ban/jail.local
Sesuaikan parameter keamanan pada blok [sshd]:
[sshd]
enabled = true
port = 2222
filter = sshd
logpath = /var/log/auth.log
maxretry = 3
findtime = 600
bantime = 86400
Artinya: Jika terjadi 3 kali kegagalan login dalam kurun 10 menit (600 detik), IP penyerang akan diblokir total selama 24 jam (86.400 detik).
Restart dan periksa status penjara (jail) Fail2ban:
sudo systemctl restart fail2ban
sudo fail2ban-client status sshd
Langkah 4: Konfigurasi Server VPN WireGuard
Generate pasangan kunci privat dan publik server:
cd /etc/wireguard
umask 077
wg genkey | tee server_private.key | wg pubkey > server_public.key
Buat file konfigurasi interface wg0.conf:
[Interface]
Address = 10.50.0.1/24
ListenPort = 51820
PrivateKey = <ISI_DARI_server_private.key>
SaveConfig = false

# IP Forwarding & NAT Masquerade agar klien dapat mengakses internet/server internal
PostUp = iptables -A FORWARD -i wg0 -j ACCEPT; iptables -t nat -A POSTROUTING -o eth0 -j MASQUERADE
PostDown = iptables -D FORWARD -i wg0 -j ACCEPT; iptables -t nat -D POSTROUTING -o eth0 -j MASQUERADE

# Peer Klien Teknisi (Laptop Siswa)
[Peer]
PublicKey = <ISI_DARI_client_public.key>
AllowedIPs = 10.50.0.2/32
Aktifkan IP Forwarding pada kernel Linux:
echo "net.ipv4.ip_forward = 1" | sudo tee -a /etc/sysctl.conf
sudo sysctl -p
Jalankan antarmuka WireGuard:
sudo systemctl enable --now wg-quick@wg0
sudo wg show
8. Rangkuman & Lembar Evaluasi Mandiri Siswa
Rangkuman Materi:
- Keamanan jaringan berpijak pada pilar CIA Triad (Confidentiality, Integrity, Availability) dan strategi pertahanan berlapis (Defense-in-Depth).
- Firewall (UFW/Iptables) mengontrol lalu lintas berdasarkan Layer 3/4 dan status koneksi (Stateful Inspection), dengan kebijakan standar yang aman: Default Deny Incoming.
- IDS/IPS (Snort/Suricata) melengkapi firewall dengan kemampuan Deep Packet Inspection pada payload aplikasi untuk mendeteksi exploit dan serangan injeksi.
- Fail2ban secara otomatis memitigasi serangan brute-force dengan menganalisis log otentikasi dan memblokir IP penyerang secara dinamis.
- VPN WireGuard menghadirkan terowongan enkripsi generasi terbaru yang sangat cepat, ringan, dan aman untuk koneksi remote antar cabang atau klien mobile.
Soal Latihan & Kasus Analitis:
- Kasus 1: Sebuah server sekolah tiba-tiba tidak dapat diakses sama sekali melalui browser, dan utilisasi bandwidth antarmuka server mencapai 100% penuh dengan ribuan paket TCP SYN dari ribuan alamat IP acak yang berbeda. Serangan jenis apakah ini, pilar CIA Triad mana yang dilanggar, dan bagaimana solusi teknis mitigasinya?
- Kasus 2: Jelaskan perbedaan fundamental antara kebijakan firewall
REJECTdanDROP! Mengapa untuk server produksi publik yang terhubung ke internet, kebijakanDROPjauh lebih direkomendasikan daripadaREJECT? - Kasus 3: Seorang administrator telah memasang firewall dengan membuka hanya port 80 dan 443. Mengapa server tersebut masih bisa diretas melalui celah SQL Injection? Perangkat lunak keamanan apa yang harus ditambahkan untuk mencegah serangan tersebut?
- Kasus 4: Jelaskan mekanisme kerja Fail2ban dalam mendeteksi dan menghukum IP penyerang yang mencoba menebak password SSH secara berulang-ulang!
- Kasus 5: Mengapa protokol VPN WireGuard dianggap jauh lebih unggul dibandingkan protokol VPN warisan seperti PPTP dan L2TP/IPsec dalam hal performa dan keamanan kriptografi?